Você acaba de interagir com um e-mail de phishing simulado, criado pela equipe de TI da TC Química para fortalecer a segurança de todos.
Fique tranquilo(a). Nenhuma senha foi capturada ou armazenada em nenhum momento. Este exercício é autorizado, anônimo e educativo — ninguém é identificado individualmente e ninguém será punido. O objetivo é só um: ajudar você a reconhecer golpes reais.
Você recebeu um e-mail pedindo para "revalidar sua senha" e chegou a interagir com ele. Em um ataque real, se você tivesse digitado sua senha de verdade, um criminoso teria agora acesso ao seu e-mail, aos sistemas internos e aos dados da empresa. É assim que a maioria dos vazamentos começa — por um único clique.
A boa notícia: aqui foi só um treino. E treinar é a melhor forma de não cair no golpe de verdade. 💪
Este e-mail tinha várias "pistas". Da próxima vez, fique de olho:
O link e o remetente usavam um domínio quase igual ao oficial — mas não eram ele.
"Revalide em 24 horas ou seu acesso será suspenso." Pressa é a arma preferida do golpista.
A TI nunca pede que você digite sua senha através de um link recebido por e-mail.
Comunicados importantes da TI chegam pelos canais oficiais já conhecidos — não "do nada".
O truque mais usado: um domínio quase idêntico ao verdadeiro.
Golpistas registram domínios parecidos na esperança de que você não repare na diferença. Sempre confira a parte final do endereço com atenção.
O Outlook marca automaticamente os e-mails que vêm de fora da empresa.
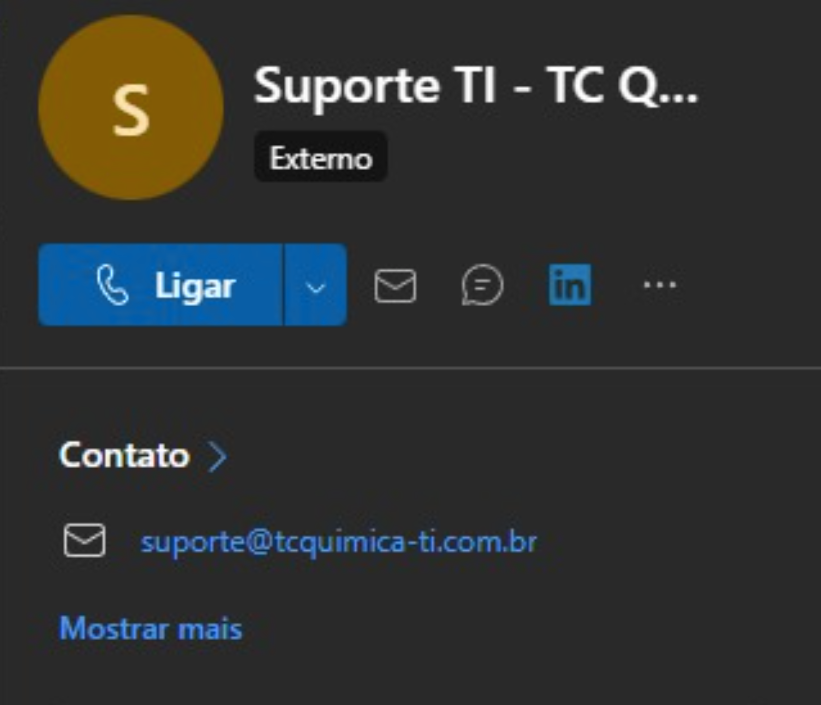
Repare na etiqueta "Externo" logo abaixo do nome do remetente — o Outlook adiciona isso automaticamente em e-mails que vêm de fora da empresa. Se uma mensagem diz ser do setor de TI (ou de outro colega interno), mas aparece marcada como "Externo", é um forte sinal de golpe: comunicados internos de verdade nunca vêm assim. Sempre que ver "Externo" num e-mail que deveria ser interno, pare e desconfie.
Não clique e não responda. Encaminhe o e-mail para a equipe de TI ou procure o setor diretamente. É sempre melhor perguntar do que cair no golpe.